Cục An ninh mạng khuyến cáo 'không lo lắng quá mức' trước hai lỗ hổng PHP
Ngày 22/10, Cục An ninh mạng và Hiệp hội An ninh mạng quốc gia thông tin về hai lỗ hổng bảo mật mức độ nghiêm trọng mang mã CVE-2026-109618 và CVE-2026-109619 trên ngôn ngữ lập trình PHP.
PHP là ngôn ngữ lập trình phổ biến, đang vận hành phần lớn hệ thống website thương mại điện tử, cổng thông tin và các nền tảng quản trị nội dung (CMS). Hai lỗ hổng này được hãng bảo mật Wiz phối hợp cùng các nhóm nghiên cứu phát hiện với sự hỗ trợ của trí tuệ nhân tạo (AI). Cả hai đều được chấm 9,2/10 điểm theo thang đo độ nghiêm trọng CVSS v4.0. Nếu khai thác thành công, tin tặc có thể thực thi mã từ xa (RCE) trên máy chủ web chạy PHP mà không cần đăng nhập.
Theo nội dung thông báo, rủi ro đối với từng hệ thống phụ thuộc vào phiên bản PHP đang sử dụng và mô hình triển khai thực tế. Việc khai thác lỗ hổng cũng đòi hỏi phải gửi những yêu cầu được chế tạo đặc biệt và kiểm soát chính xác trạng thái bộ nhớ.
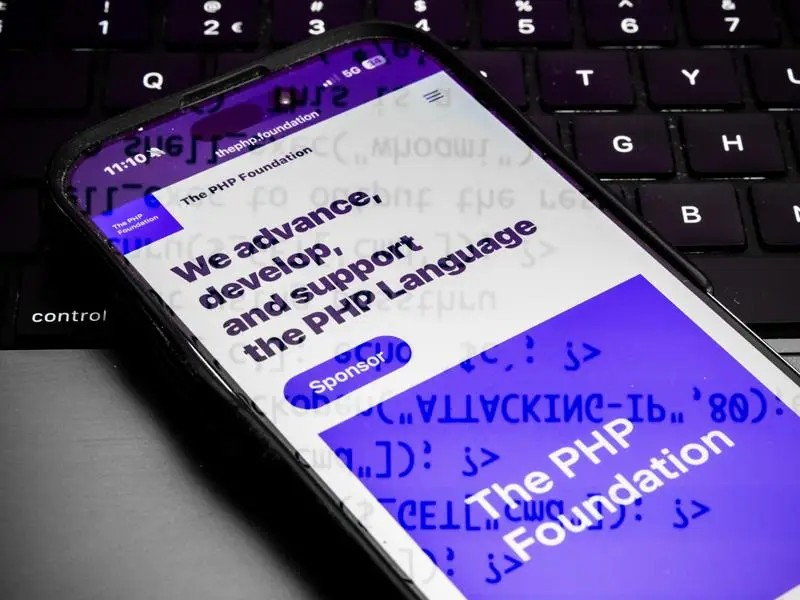
Ngôn ngữ lập trình PHP đang vận hành khoảng 70% website và ứng dụng toàn cầu. Ảnh: EPA
Các hệ thống có trang bị tường lửa ứng dụng web (WAF) được cấu hình chuẩn xác có thể chặn lọc hiệu quả các truy vấn bất thường, giảm đáng kể nguy cơ bị xâm nhập. Hiện tại, nhiều nhà cung cấp dịch vụ lưu trữ (hosting) và điện toán đám mây đã chủ động cập nhật bản vá và bổ sung quy tắc phòng thủ trên hạ tầng máy chủ dùng chung. Khách hàng sử dụng dịch vụ lưu trữ thuê ngoài cần liên hệ đơn vị cung cấp để xác nhận trạng thái an toàn.
Nhóm phát triển PHP đã phát hành bản vá cho các phiên bản: 8.5.12, 8.4.27, 8.3.36 và 8.2.35. Đối với các nhánh đã hết hỗ trợ chính thức như PHP 7.4, 8.0 và 8.1, bản sửa lỗi được cung cấp dưới dạng mã nguồn; các bản phân phối Linux như Red Hat, Ubuntu, Debian, AlmaLinux cũng đã phát hành gói cập nhật riêng. Các phiên bản từ PHP 7.3 trở về trước không nhận được bản vá và buộc phải nâng cấp.
Thông báo nêu rõ: "Việc phát hiện và công bố lỗ hổng là một phần bình thường của hệ sinh thái công nghệ. Điều quan trọng là bản vá đã sẵn sàng, các nhà cung cấp dịch vụ đã bắt đầu ứng phó, các tổ chức có đủ thông tin để hành động. Ưu tiên lúc này là rà soát có hệ thống, vá lỗi đúng thứ tự ưu tiên và giám sát liên tục, thay vì lo lắng quá mức".
Khuyến nghị đối với doanh nghiệp và người dùng cá nhân
Đối với các tổ chức, doanh nghiệp tự vận hành máy chủ, Cục An ninh mạng và Hiệp hội An ninh mạng quốc gia khuyến cáo thực hiện ngay 4 bước ứng phó:
Rà soát toàn bộ hệ thống: Lập danh sách các máy chủ, website, ứng dụng và môi trường (kể cả môi trường thử nghiệm, container, máy chủ ít được quan tâm) có sử dụng PHP, kèm phiên bản đang chạy. Nhiều sự cố xảy ra ở những hệ thống bị lãng quên.
Cập nhật bản vá: Nâng cấp lên một trong các phiên bản đã vá nêu trên. Lưu ý dự án PHP không phát hành bản vá cho PHP 8.1 trở về trước vì các nhánh này đã hết vòng đời hỗ trợ. Hệ thống đang chạy các phiên bản này cần được lên kế hoạch nâng cấp lên nhánh còn hỗ trợ, hoặc có biện pháp bảo vệ bổ sung trong thời gian chờ.
Giảm thiểu hướng tấn công qua WAF và cấu hình hệ thống: Bật và cập nhật quy tắc WAF, giới hạn kích thước và số lượng yêu cầu ở máy chủ web hoặc proxy, và rà soát các giới hạn bộ nhớ của PHP. Cần kiểm thử kỹ trước khi áp dụng để tránh ảnh hưởng đến hoạt động bình thường của ứng dụng.
Tăng cường giám sát nhật ký truy cập: Theo dõi các yêu cầu bất thường, như yêu cầu có dung lượng lớn, tần suất cao, lỗi hết bộ nhớ lặp lại, tiến trình PHP bị dừng đột ngột, hoặc tệp lạ xuất hiện trên máy chủ.
Đối với người dùng Internet phổ thông, chuyên gia khẳng định không bị ảnh hưởng trực tiếp vì lỗ hổng nằm ở phía máy chủ, không tác động lên thiết bị cá nhân hay trình duyệt. Các giao dịch, mua sắm trực tuyến vẫn diễn ra bình thường.
Dù vậy, người dùng nên duy trì các biện pháp phòng ngừa cơ bản như bật xác thực hai yếu tố (2FA), đặt mật khẩu phức tạp, riêng cho từng tài khoản và nâng cao cảnh giác trước các email, tin nhắn mạo danh thông báo lỗi bảo mật để lừa đảo mã xác thực. Những biện pháp này nên được duy trì thường xuyên, kể cả khi không có lỗ hổng nào được công bố.
Theo Du Lam (VietNamNet)
Xem bài viết gốc tại đây
Tin xem thêm

nội dung mới